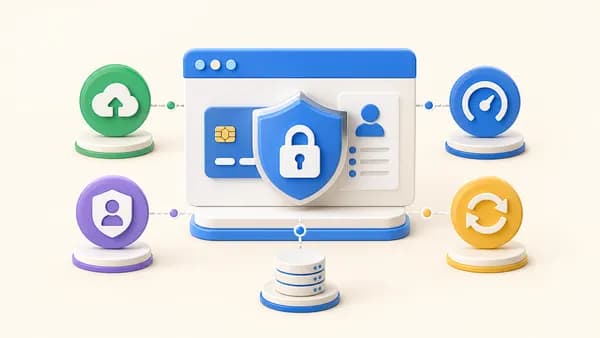
Seguridad de datos en una plataforma de suscripciones: dónde vive la tarjeta, qué guardas del socio, accesos por rol, respaldos y traspaso de proveedor.
Dónde vive el dato de la tarjeta (y por qué nunca en tu web)
La regla operativa es simple: el número de tarjeta de tu cliente nunca debe tocar tu servidor ni tu base de datos. Ni cifrado, ni "solo un ratito", ni en un campo del panel.
Lo que debe pasar: el cliente ingresa su tarjeta en un formulario que corre bajo el dominio de la pasarela, no en el tuyo. La pasarela devuelve a tu sistema un identificador —un código sin valor fuera de ese contexto— con el que tú puedes volver a cobrar el mes siguiente. Tu plataforma guarda ese código y los últimos cuatro dígitos, nada más. Si alguien roba tu base de datos, no obtiene una sola tarjeta utilizable.
Ese diseño también cambia quién carga la responsabilidad. La custodia del dato sensible queda del lado de la pasarela, que opera bajo los estándares de seguridad del sector [DATO A VALIDAR]. Si un proveedor te ofrece "guardar las tarjetas en tu propio sistema para no depender de nadie", está proponiéndote asumir una obligación de cumplimiento que tu negocio no tiene por qué asumir [DATO A VALIDAR].
El certificado que cifra la conexión es obligatorio y es lo mínimo: que tu web cargue cifrada no dice nada sobre cómo se guardan los datos adentro.
Pregunta para el proveedor: ¿el formulario de tarjeta corre en el dominio de la pasarela o en el mío? ¿Qué campo exacto queda guardado en mi base?
Seguridad de datos en una plataforma de suscripciones: qué guardas y qué no
Un negocio de suscripción acumula datos sin darse cuenta: nombre, documento de identidad, teléfono, correo, dirección, a veces datos de salud. El criterio operativo es guardar lo mínimo que necesitas para prestar el servicio y cobrar. Lo demás es riesgo sin retorno.
Preguntas útiles para tu inventario:
- ¿Para qué uso este campo? Si no puedes nombrar un proceso concreto, no lo pidas.
- ¿Cuánto lo conservo después de la baja? Debe haber un plazo definido y un borrado real, no un "queda ahí por si acaso".
- ¿Quién puede exportarlo? Una descarga completa de la base debe ser un evento raro, autorizado y registrado.
- ¿Le dije al cliente qué hago con sus datos? El aviso de privacidad y el consentimiento deben estar publicados y ser específicos, según lo que exige la normativa peruana aplicable [DATO A VALIDAR]; el detalle de esas obligaciones para un sitio web está en requisitos legales de una página web en Perú.
- ¿Qué hago si un socio pide que borre sus datos? Debe existir un procedimiento escrito y un responsable con nombre, dentro de los plazos que fija la norma [DATO A VALIDAR].
Un detalle que se escapa siempre: los datos también viven fuera de la plataforma. En la hoja de cálculo del administrador, en el grupo de WhatsApp donde se pasan las fichas de los socios nuevos y en el correo del contador. La política de datos que no incluye esos canales no sirve.
Accesos por rol: quién de tu equipo ve qué
Casi todos los negocios que revisamos comparten un mismo usuario administrador entre tres o cuatro personas. Es cómodo hasta el día en que alguien se va molesto o borra algo por error, y nadie sabe quién fue.
Un panel bien armado tiene, como mínimo, tres niveles de acceso:
- Recepción o atención — necesita ver el estado de la membresía, la asistencia y los datos de contacto. No debe poder ver datos de pago, exportar la base ni cambiar precios.
- Encargado de sede — necesita lo anterior más los reportes de su local. No debe poder ver otras sedes ni tocar la configuración de cobros.
- Dueño o administración — necesita todo, incluida la configuración de planes y cobros. No tiene restricciones, pero cada una de sus acciones queda registrada en el historial.
Dos exigencias que valen mucho y cuestan poco: cada persona con su usuario y un registro que muestre quién hizo qué y cuándo. Sin eso, cualquier incidente termina en una discusión de versiones.
Pregunta para el proveedor: ¿puedo crear roles distintos y ver un historial de acciones por usuario?
Respaldos y recuperación: la pregunta que nadie hace hasta que pasa
"¿Hacen respaldos?" es una pregunta débil: la respuesta siempre es sí. Las fuertes son otras tres:
- ¿Cada cuánto se genera y cuánta información puedo perder en el peor caso? Si el respaldo corre a medianoche y el problema ocurre a las once, perdiste un día de inscripciones y pagos.
- ¿Dónde se guarda? Un respaldo en el mismo servidor que la web no es un respaldo. Debe estar en otro lugar físico y con acceso separado.
- ¿Cuándo fue la última vez que lo restauraron? Esta define todo: un respaldo que nunca se probó es una suposición. Un proveedor serio ya hizo una restauración de prueba y puede contarte cuánto demoró.
Pide además un tiempo de recuperación por escrito: cuántas horas máximo entre la caída y la web operativa. No necesitas que sea heroico; necesitas que sea un número.
Continuidad: qué ocurre si cambias de proveedor
Aquí se separa el proveedor que trabaja para ti del que trabaja para amarrarte. En nuestro estudio base revisamos 125 negocios de suscripción auditados en 17 países y 4 regiones, y el patrón es claro: los que sostienen suscripción a escala lo hacen sobre infraestructura que alguien mantiene de forma explícita, no sobre una web abandonada cuando terminó el proyecto.
Lo que debes tener bajo tu control desde el día uno:
- El dominio, registrado a nombre de tu empresa, con acceso al panel del registrador.
- El hosting y la base de datos, o al menos credenciales de administrador y derecho a una copia.
- Una exportación completa de socios, pagos y estados, en formato abierto, que puedas pedir cuando quieras y no solo al terminar la relación.
- La cuenta de la pasarela a nombre de tu empresa, con el dinero entrando directo a tu cuenta bancaria. Si el proveedor cobra por ti y luego te transfiere, el problema ya no es técnico.
- La documentación mínima: dónde está cada cosa y cómo se despliega un cambio.
Si el contrato no dice nada sobre traspaso, escríbelo antes de firmar: el momento de negociar la salida es cuando todavía te quieren como cliente. Mira también la lista completa de qué pedirle a tu proveedor web antes de la reunión.
Las seis preguntas que debes hacer antes de firmar
Llévalas impresas. Las respuestas dicen más que cualquier portafolio.
- ¿Dónde se ingresa y dónde se guarda el dato de la tarjeta? ¿Qué queda exactamente en mi base?
- ¿Qué datos personales guarda el sistema, por cuánto tiempo y cómo se borran a pedido del socio?
- ¿Puedo crear usuarios con permisos distintos y revisar un historial de acciones?
- ¿Cada cuánto se respalda, dónde queda la copia y cuándo fue la última restauración de prueba?
- ¿Quién es el titular del dominio, del hosting y de la cuenta de la pasarela?
- Si terminamos la relación, ¿qué me entregan, en qué formato y en cuántos días?
Una señal de alerta transversal: si a las seis preguntas te responden "eso lo vemos después", no lo van a ver después.
 hola@impulsastudio.pe
 933262820


