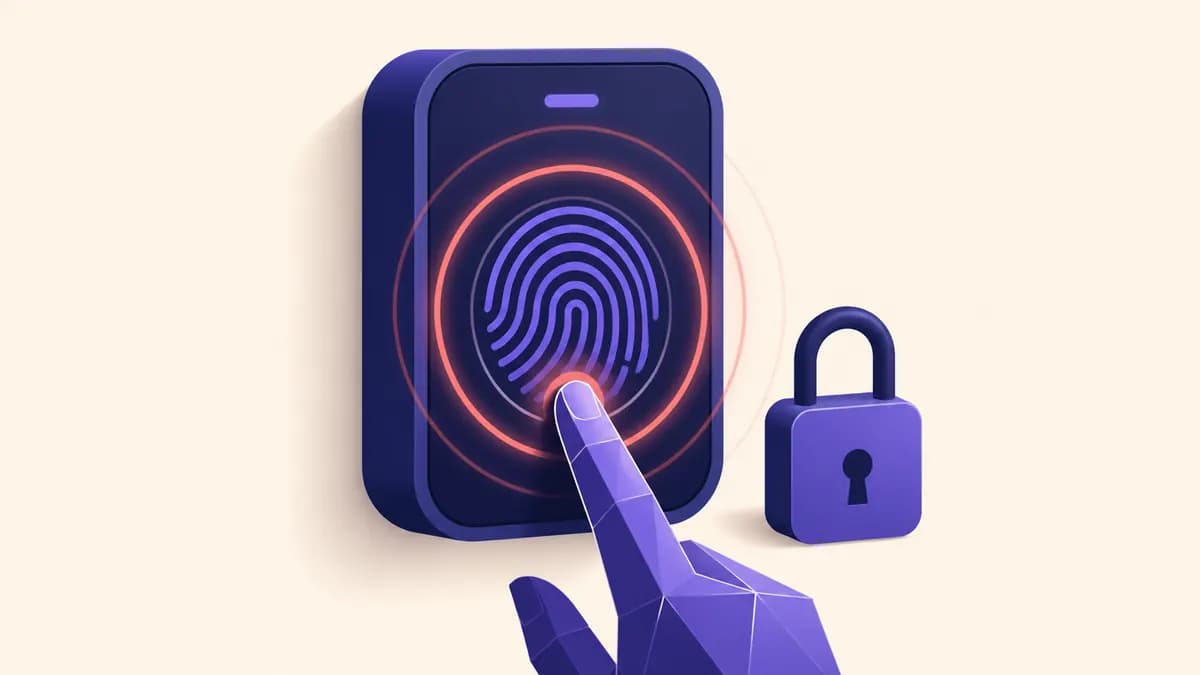
Qué es el control de acceso biométrico
Es un sistema que compara una característica física o conductual de una persona con una referencia registrada para decidir si puede entrar. El lector captura una muestra, el sistema extrae un patrón y busca una coincidencia. Si la identidad tiene permiso vigente, habilita la puerta, el torniquete o la barrera.
No debería guardar más información de la necesaria para esa finalidad. La arquitectura, el cifrado, quién puede consultar los registros y cómo se eliminan importan tanto como la precisión del lector.
Tipos de biometría usados en accesos
Huella dactilar. Es rápida, pero puede fallar por humedad, suciedad, desgaste o lesiones.
Reconocimiento facial. Funciona sin contacto. Depende de la iluminación, el ángulo y la calidad del equipo.
Iris. Analiza patrones del ojo y requiere hardware específico y una captura bien guiada.
Palma. Analiza la forma, las líneas o patrones internos de la mano.
La elección no debe empezar por cuál parece más avanzada. Debe empezar por si la biometría es necesaria y proporcional para ese acceso.
Qué se necesita para instalarlo
Además del lector, se necesita un punto de ingreso compatible, conexión con el sistema de permisos, una forma de operar durante cortes y un procedimiento para altas, bajas y errores de lectura. También hace falta una alternativa para personas que no pueden o no deben usar el método elegido.
Antes de registrar a nadie se define qué dato se captura, con qué finalidad, dónde se almacena, quién accede, cuánto tiempo se conserva y cómo se elimina. El proveedor del equipo no reemplaza esa decisión del responsable del local.
Qué exige la ley peruana
En Perú, la Ley N.º 29733 incluye los datos biométricos que identifican por sí mismos dentro de los datos sensibles. Su artículo 13 establece que el consentimiento para tratar datos sensibles debe constar por escrito, salvo una habilitación legal aplicable.
El Reglamento de la Ley N.º 29733, aprobado por el Decreto Supremo N.º 016-2024-JUS y vigente desde el 31 de marzo de 2025, refuerza los deberes de finalidad, proporcionalidad, información y seguridad. Pedir una huella “porque el equipo la permite” no basta: el uso debe ser adecuado y necesario para el propósito declarado.
La persona debe recibir información clara antes de la captura: quién trata el dato, para qué, durante cuánto tiempo, con quién se comparte y cómo puede ejercer sus derechos. La organización debe limitar accesos, proteger la información y eliminarla cuando deja de ser necesaria. Si se crea un banco de datos personales, su titular tiene la obligación de inscribirlo ante el Registro Nacional de Protección de Datos Personales.
El consentimiento tampoco arregla un tratamiento desproporcionado. En una resolución de 2025 sobre un gimnasio, la Autoridad Nacional de Protección de Datos Personales cuestionó que la huella fuera obligatoria para acceder al servicio sin una alternativa equivalente. Para clientes y trabajadores, la base legal y la necesidad deben revisarse según el caso. Esto es orientación general, no asesoría legal.
Alternativas cuando la biometría no compensa
Tarjetas, QR dinámicos, códigos o credenciales móviles controlan el ingreso sin capturar una característica corporal.
El artículo sobre tipos de control de acceso ayuda a comparar esas opciones según el local, el flujo y las excepciones.
 hola@impulsastudio.pe
 933262820


