Definición
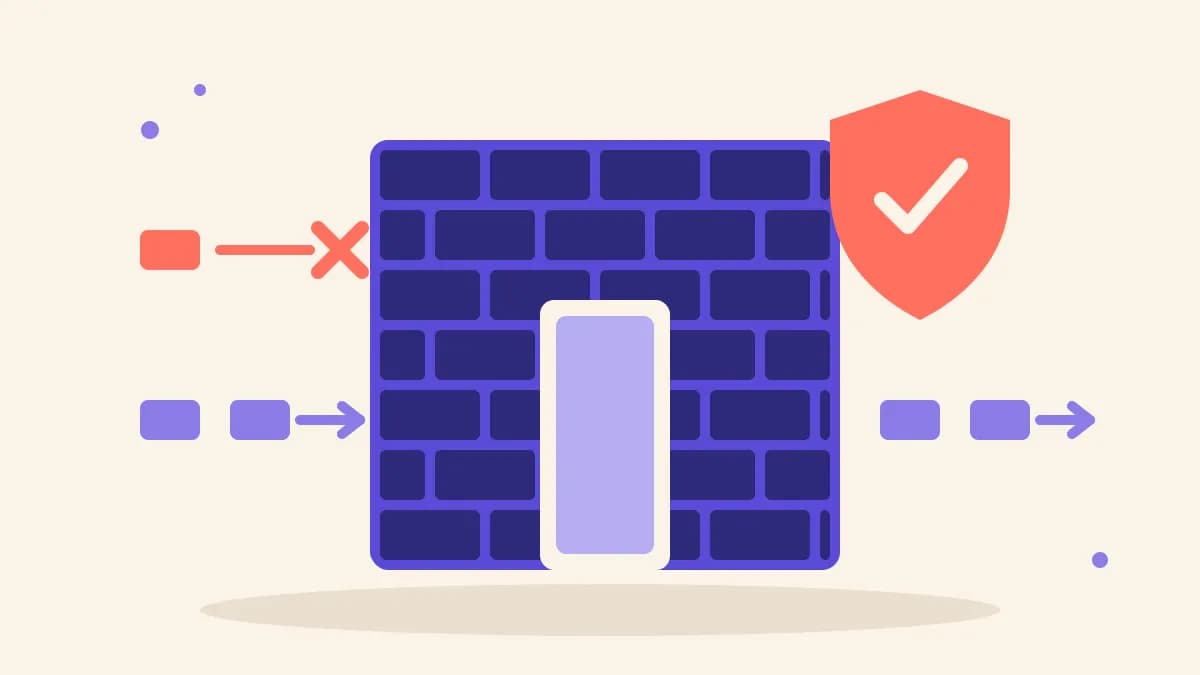
Kaspersky lo define (página consultada el 09/09/2026) como «un sistema de seguridad de red de las computadoras que restringe el tráfico de Internet entrante, saliente o dentro de una red privada». Funciona como un punto de control: cada paquete de datos se compara con reglas preestablecidas (origen, destino, puerto, protocolo, contenido) y se deja pasar o se descarta.
La analogía útil es la del vigilante de un edificio: no revisa qué hace cada persona adentro, pero decide quién entra, por qué puerta y a qué piso puede subir.
Cómo funciona
Un firewall trabaja con reglas. Las más básicas son del tipo «permitir tráfico web (puertos 80 y 443) hacia el servidor de la página» y «bloquear todo lo demás». Las más avanzadas miran el estado de la conexión (si el paquete pertenece a una sesión ya iniciada), el contenido (si la petición parece un ataque) o la identidad (qué usuario o aplicación la genera).
Tres decisiones definen su utilidad:
- Dónde está: en el borde de la red (entre internet y tu oficina o tu nube), en cada servidor o computadora, o delante de una aplicación web.
- Qué inspecciona: solo direcciones y puertos, o también el contenido de la comunicación.
- Quién mantiene las reglas: un firewall sin reglas actualizadas protege poco.
Tipos de firewall
Kaspersky distingue estos tipos principales:
Filtrado de paquetes
Revisa cada paquete de forma aislada según origen, destino y puerto, sin recordar conexiones anteriores. Es rápido y básico; hoy suele venir incluido en los routers.
Puerta de enlace de nivel de circuito
Verifica que la conexión inicial sea legítima y luego permite el flujo sin inspeccionar cada paquete.
Inspección con estado
Recuerda las conexiones activas y evalúa cada paquete en el contexto de su sesión. Es el estándar en firewalls de red modernos.
Proxy o de aplicación
Entiende protocolos de aplicación (HTTP, FTP) y puede filtrar en profundidad lo que se pide y se responde. Actúa como intermediario entre el usuario y el servicio.
De nueva generación (NGFW)
Combina el firewall tradicional con prevención de intrusiones, inspección de contenido y control por aplicación y usuario. Es el que usan empresas medianas y grandes en el borde de su red.
Híbrido
Integra varios de los anteriores en una sola solución.
A esta clasificación conviene añadir dos categorías por dónde se instalan:
- Firewall de hardware: un equipo físico en la red de la oficina o del centro de datos.
- Firewall de software o en la nube: reglas que se configuran en el sistema operativo del servidor o en el proveedor de nube (grupos de seguridad, listas de control de acceso). Si tu sistema está en AWS o Azure, este es tu firewall principal; sobre esos proveedores escribimos en AWS y Azure: cuál elegir.
El firewall de aplicaciones web (WAF)
Para una empresa cuyo negocio pasa por su página web, su tienda online o su sistema en línea, el tipo más relevante es el WAF (web application firewall). A diferencia del firewall de red, que decide por direcciones y puertos, el WAF inspecciona las peticiones HTTP que llegan a la aplicación y bloquea patrones de ataque conocidos: inyección de código en formularios, intentos de robo de sesión, bots que prueban contraseñas, saturación de peticiones.
Muchos proveedores de nube y de red de entrega de contenido ofrecen un WAF gestionado que se activa delante del sitio; depender de uno también implica prepararse para sus caídas, como explicamos en cómo prevenir el impacto de una caída de Cloudflare. Un WAF no corrige los errores de programación de la aplicación, pero reduce la exposición mientras se corrigen. Complementa, no reemplaza, el certificado SSL de tu hosting y las actualizaciones del mantenimiento web.
Qué firewall necesita tu empresa
Depende de dónde están tus sistemas:
- Solo tienes página web y correo en proveedores externos. Tu firewall es el del proveedor de hosting o nube; verifica que exista y que tenga WAF. En tu oficina, el router con firewall básico y equipos con el firewall del sistema operativo activo.
- Tienes un sistema propio en la nube (tienda, portal, app). Firewall en la nube con reglas mínimas (solo los puertos necesarios), WAF delante de la aplicación, acceso administrativo restringido por dirección o VPN.
- Tienes servidores en la oficina o varias sedes. Firewall de nueva generación en el borde, segmentación de la red (invitados, administración, servidores) y reglas documentadas; si además tienes una intranet empresarial, su acceso desde fuera debe pasar por VPN.
En todos los casos, el firewall es una capa. Kaspersky señala sus límites: no detecta intenciones maliciosas dentro de conexiones legítimas, no detiene por sí solo la actividad maliciosa interna y requiere protección antimalware complementaria. Las otras capas son las contraseñas, el doble factor de autenticación y el control de acceso, las copias de seguridad, las actualizaciones y la capacitación del equipo; las resumimos en mejores prácticas de ciberseguridad empresarial.
Errores frecuentes
- Comprar el equipo y dejar las reglas por defecto («permitir todo» hacia afuera).
- Abrir puertos «temporalmente» para una integración y no cerrarlos.
- No registrar ni revisar los intentos bloqueados: el firewall también es una fuente de información sobre quién te está probando.
- Confiar en que el firewall protege una aplicación con contraseñas débiles o software sin actualizar.
- Olvidar el acceso remoto: el panel de administración de tu sistema no debería estar abierto a todo internet.
Firewall y obligaciones legales
Si tus sistemas tratan datos personales de clientes, la Ley 29733 y su reglamento (D.S. 016-2024-JUS) exigen adoptar medidas de seguridad técnicas y organizativas adecuadas al riesgo; el firewall es una de las medidas técnicas habituales, junto con el control de accesos y el respaldo. Además, la Ley 30096 tipifica los delitos informáticos, lo que importa al denunciar un ataque. Esta mención es informativa y no reemplaza asesoría legal. Sobre por qué la seguridad importa al negocio, lee ciberseguridad en la empresa.
Qué hacer ahora
Pregunta a tu proveedor de hosting o de nube qué firewall y qué WAF protegen tu sitio y tus sistemas, pide la lista de puertos abiertos y revisa quién puede entrar al panel de administración y desde dónde. Si quieres una revisión de la seguridad de tu web o de tu sistema en línea, con el firewall como una de las capas, escríbenos por WhatsApp.
 hola@impulsastudio.pe
 933262820


